Перейти к содержанию
  • Лента
  • Категории
  • Последние
  • Метки
  • Популярные
  • Пользователи
  • Группы
Свернуть
exlends
Категории
  • ru
    Игры
    Образование
    Искусственный Интеллект
    Новости
    Бекенд, разработка серверов
    Фронтенд
    Мобильная разработка
    Языки программирования
    Разработка игр | 3D | 2D
    Базы данных
    CMS
    Системное Администрирование
    Операционные системы
    Маркетинг
    Девайсы
    Сообщество
    Юмор, Мемы

  • en
    Marketing
    Humor
    News
    AI
    Programming languages
    Frontend
    GameDev

  • Блоги
    Exlends - блог

Авторизуйтесь, чтобы написать сообщение

  • Все категории
  • kirilljsxK
    kirilljsx
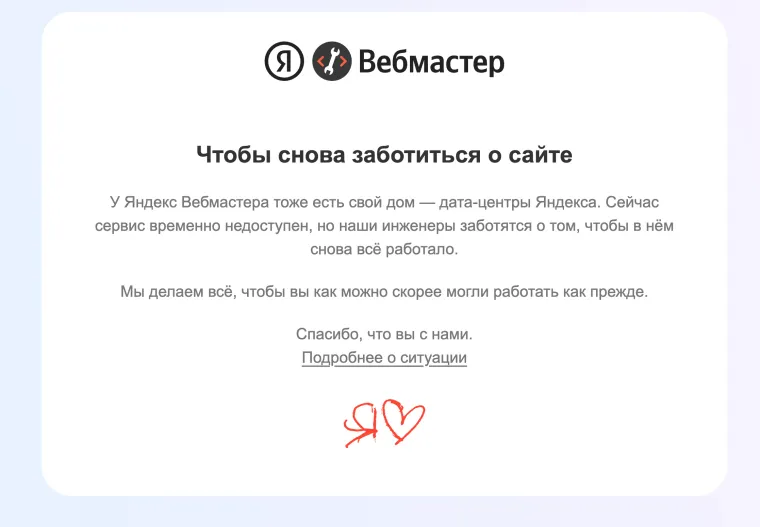
    Яндекс не работает

    Снимок экрана — 2026-10-12 в 14.34.46.png

    После атак БПЛА многие сервисы Яндекса перестали работать, а когда все восстановят - никто и не знает.

    Под удар попали такие сервисы как:

    • Метрика
    • Вебмастер
    • Алиса
    • Диск
    • Частично не работает яндекс почта в корпоративном сегменте

    Ждем и надеемся что инженеры Яндекс все поправят.


    0 0 0 Ответить
  • hannadevH
    hannadev
    Удар по заводу «Саста» затронул инфраструктуру Yandex Cloud

    Это ночью в Сасово на территории завода Саста было возгорание, где расположены дата-центры Яндекса.

    Первичный пожар связывали с атакой, но компания подтвердила что это всего лишь инцидент, так и не назвав точную причину.

    Последствия возгорания вышли за пределы промзоны. И в зоне Yandex Cloud ru вследствие чего начались перебои с электропитанием, а клиентам рекомендовали переносить нагрузку своих проектов.

    Временно также нельзя было создавать новые виртуальные машины, кластеры Kubernetes и базы данных.

    Не не определенно время проблемы добрались и до обычных пользователей, приложение Яндекса и его веб-версия не работали около часа.

    Была ли это атака-бпла или же просто возгорание на промзоне - пока каких-либо комментариев компания не озвучила.
    Следим за новостями.


    0 0 0 Ответить
  • kirilljsxK
    kirilljsx
    Полный список встроенных модулей Node js

    Ниже представлена группировка основных core-модулей с кратким назначением.

    Это не исчерпывающий список для всех версий, но покрывает ключевые модули, которые вы можете встретить в документации Node.js.

    Сеть и HTTP

    • http — создание HTTP-серверов и клиентов.
    • https — то же, но с TLS/SSL.
    • net — низкоуровневые TCP/IPC сокеты.
    • dgram — UDP-сокеты.
    • dns — DNS-резолвинг (запросы к DNS).
    • tls — TLS/SSL обёртки для сокетов.

    Файловая система и потоки

    • fs — работа с файловой системой (синхронно/асинхронно, стримы).
    • fs/promises — promise-версия API fs.
    • stream — базовые абстракции потоков (Readable, Writable, Duplex, Transform).
    • stream/promises — promise-обёртки для потоков (например, pipeline).
    • zlib — сжатие/распаковка (gzip, deflate, brotli и т.п.).

    Криптография и безопасность

    • crypto — криптографические функции (хэши, шифрование, подписи, генерация ключей).
    • tls — TLS-соединения (частично пересекается с безопасностью).

    Система и окружение

    • os — информация об ОС (память, CPU, платформа и т.д.).
    • process — глобальный объект процесса (переменные окружения, аргументы, сигналы).
    • v8 — доступ к некоторым internals движка V8 (статистика, флаги).
    • perf_hooks — Performance API (замеры времени, наблюдение за событиями).

    Модульность и загрузка

    • module — система модулей CommonJS, builtinModules, createRequire и др.
    • vm — запуск кода в изолированных контекстах (песочницы).
    • wasi — WebAssembly System Interface (запуск WASM-модулей с доступом к ОС).

    Асинхронность и события

    • events — EventEmitter, основа событийной модели.
    • timers — setTimeout, setInterval, setImmediate и их promise-версии.
    • async_hooks — отслеживание асинхронных контекстов (для логгеров, трейсинга).
    • worker_threads — настоящие рабочие потоки для CPU-задач.
    • child_process — запуск дочерних процессов.
    • cluster — кластеризация (мастер + воркеры) для использования всех ядер.

    Утилиты и вспомогательные

    • util — утилиты (наследование, форматирование, promisify, types и т.п.).
    • assert — утверждения для тестов.
    • buffer — работа с бинарными данными.
    • querystring — парсинг/сериализация query-строк (устаревает, но ещё есть).
    • url — парсинг и форматирование URL (включая WHATWG URL API).
    • path — утилиты для работы с путями файлов.
    • readline — чтение построчно из stdin (для CLI).
    • repl — создание REPL-консоли.

    Отладка, тестирование, интроспекция

    • test / node:test — встроенный тест-раннер (требует префикса node:).
    • test/reporters / node:test/reporters — репортёры для node:test.
    • inspector — доступ к V8 Inspector (для отладки, профилирования).
    • trace_events — трассировка событий ядра Node.js.

    Новые/специфичные модули (требуют node:)

    • node:sqlite — встроенный SQLite (появился в новых версиях).
    • node:sea — Single Executable Application (упаковка в один бинарник).
    • node:ffi — Foreign Function Interface (вызов нативных библиотек; экспериментально).

    Как посмотреть список в своей версии Node

    В любой современной Node.js можно выполнить:

    console.log(require('module').builtinModules);
    

    или в ESM:

    import { builtinModules } from 'node:module';
    console.log(builtinModules);
    

    Это вернёет массив имён всех встроенных модулей для вашей версии (без префикса node:, кроме тех, где он обязателен).


    0 0 0 Ответить
  • kirilljsxK
    kirilljsx
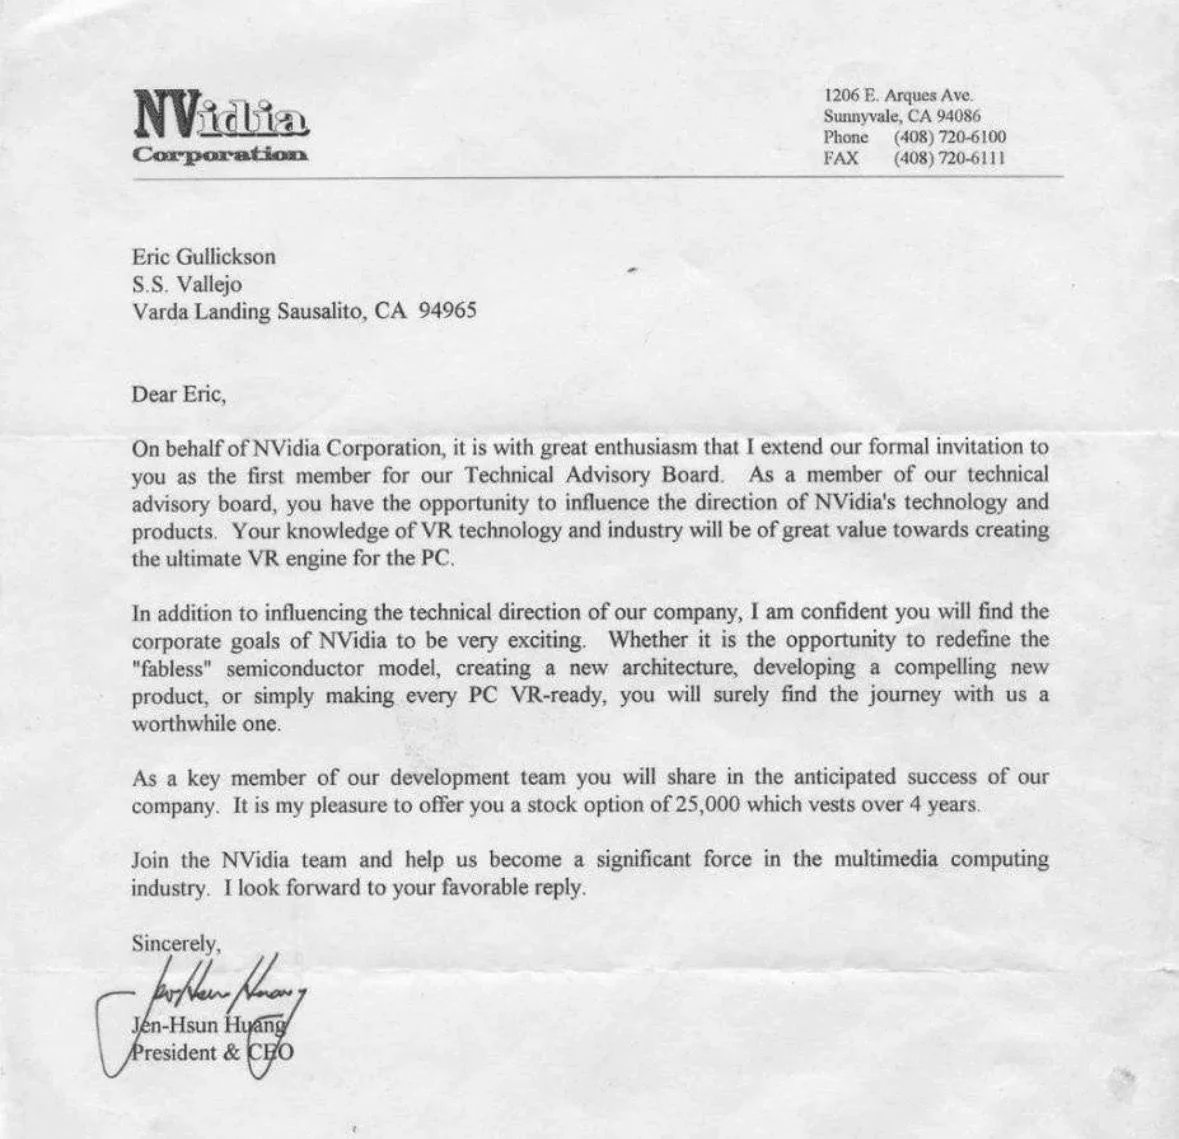
    Программист нашел в шкафу контракт с Nvidia

    IMG_0545.jpeg

    В 1993 году он NVIDIA с первым чипом и должен был получить 25.000 акций в качестве оплаты, но получил чуть больше половины. Остальные 9.375 акций забыли начислить. С учетом дробления акций за 33 года на сегодняшний день недостающие 9.375 акций превратились в 4.500.000 акций ($1,02 млрд).

    Мужчина пошел в суд, но срок давности контракта истек, вернуть деньги и акции не получилось.


    0 0 0 Ответить
  • kotssilver0K
    kotssilver0
    Как вы используете ИИ в повседневной работе разработчика?

    Коллеги, интересно узнать, как сейчас вы используете нейросети в реальных рабочих задачах. Я пока в основном применяю их для поиска ошибок в коде, генерации небольших функций и объяснения незнакомых участков проекта.

    Но чем больше пробую разные инструменты, тем чаще возникает вопрос: где заканчивается реальная экономия времени и начинается дополнительная проверка результата?

    Что у вас действительно хорошо получается делегировать ИИ? Например, написание тестов, рефакторинг, документацию, работу с SQL или подготовку технической документации? И какими инструментами пользуетесь чаще всего?


    2 0 2 Ответить
  • kirilljsxK
    kirilljsx
    Масштабный сбой в Рунете: что известно к этой минуте

    Вечером 18 августа пользователи по всей России столкнулись с массовой недоступностью сайтов, мобильных приложений и перебоями в работе провайдеров.


    🔍 Что произошло?

    Основной причиной инцидента стали технические неполадки в ключевом столичном дата-центре ММТС-9 (крупнейшая точка межоператорского обмена трафиком в РФ).

    Из-за проблем с электропитанием на внешних подстанциях узел столкнулся с нарушением в распределении нагрузок. Это вызвало сбои в маршрутизации трафика и отказы в работе DNS-серверов у ряда провайдеров.


    📉 Какие сервисы затронуты:

    • Хостинги и домены: Сбой в инфраструктуре Reg.ru вызвал цепную недоступность тысяч размещенных на нем сайтов и клиентских кабинетов.
    • Провайдеры и операторы: Проблемы с доступом фиксируют абоненты «Ростелекома», «Мегафона», МТС и ряда локальных операторов.
    • Банки и ритейл: Нестабильно работают мобильные приложения Т-Банка, маркетплейс Ozon, а также сервисы экосистем VK и стриминговые платформы.

    🛠 Текущий статус

    Инженерные службы дата-центров и специалисты телеком-операторов уже подключили резервные мощности и ведут работы по стабилизации сетевых маршрутов. В ближайшее время доступность сервисов должна восстановиться в полном объеме.


    0 0 0 Ответить
  • exlendsE
    exlends
    Убьют ли нейросети CMS? Вся правда о «вайбкодинге» и почему вам всё ещё нужен бэкенд

    d59c12b5-22ad-4fde-bcd4-5415ea171004-image.jpeg

    В сети все чаще мелькают радостные посты в духе: «Отказался от Битрикса, навайбкодил свою систему через нейронки, сэкономил сотку с лишним! Есть ли вообще будущее у всяких CMS вроде WordPress или Tilda, если ИИ теперь делает все, что нужно?»

    Звучит как начало новой эпохи. Но давайте снимем розовые очки и разложим по полочкам, почему хоронить CMS пока слишком рано, а слепая вера в генеративный код может обойтись гораздо дороже сэкономленной «сотки».

    Иллюзия быстрой магии

    Да, нейронка сделает вам красиво. Сгенерировать лендинг или прототип CRM-системы, чтобы показать инвестору или зацепить клиента - это отличный юзкейс.

    Вы получаете рабочий концепт за вечер, и он работает.

    Но если вы пускаете это в продакшен, будьте готовы к тому, что верстку придется переделывать руками. Алгоритмы регулярно ломают структуру, особенно когда дело доходит до мобильной адаптации.

    Даже великий и ужасный Claude косячит с интерфейсами только в путь. Нейросеть не видит проект целиком так, как это делает опытный разработчик.

    Сайт должен жить, а контент - продавать

    Допустим, вы сгенерировали потрясающий, красивый статический сайт на HTML, CSS и JS. Радуетесь. А что дальше?

    Сайт - это живой организм, который должен постоянно трансформироваться. Сегодня ведение корпоративного блога или журнала - это не просто прихоть, это суровая необходимость для SEO и маркетинга. Крупные компании инвестируют колоссальные ресурсы в контент. Возьмите для примера журнал Домклик: их статьи про ипотеку собирают по миллиону просмотров!

    Это гигантские объемы органического трафика и потенциальных клиентов. Работает классическая воронка: 1000 человек перешли из поиска -> 100 заинтересовались экспертизой -> 10 купили услугу.

    И как вы собираетесь управлять этим потоком на голом HTML? Будете каждый раз просить нейронку создать новую страницу для поста и прописать мета-теги? Уже через месяц такой поддержки вы погрузитесь в абсолютный хаос. Для того CMS и придумали - чтобы контентом можно было управлять системно и без боли.

    Компромисс: CMS нового поколения

    Если уж говорить про современный подход и «вайбкодинг», то стоит смотреть в сторону headless-решений.

    Например, PayloadCMS - это более-менее адекватная история, которая отлично дружит с современными фреймворками и нейронными ассистентами. Но сюрприз: в ней тоже нужно разбираться, чтобы всё настроить правильно.

    Вайбкодинг своей системы: где зарыты мины

    Теперь про написание собственных систем с нуля с помощью ИИ. Для микро-задач - почему бы и нет. Но если проект планирует расти, есть огромный риск жестко споткнуться на архитектуре.

    Вам может казаться, что накидать сервер на условном Express.js с помощью промптов - это круто. Но когда пойдет реальная нагрузка, вы поймете, что бэкенд лучше было писать отдельно, используя более строгие фреймворки вроде Fastify или NestJS.

    А чтобы принимать такие решения, нужен бэкграунд (опыт + знания). Нейросеть не спроектирует вам отказоустойчивую архитектуру просто потому, что вы попросили «сделать хорошо».

    И самое главное - безопасность. Можно навайбкодить так, что все прямые SQL-запросы у вас окажутся прямо в компонентах Next.js. А потом случится очередная уязвимость или банальная атака, и все ваши пользовательские данные радостно утекут в сеть.

    Подводя итоги

    Нейросети - это мощнейший инструмент, который ускоряет рутину в десятки раз. Но это именно инструмент, а не замена архитектурному мышлению.

    CMS-системы никуда не исчезнут, они просто эволюционируют, забирая рутину на себя. А бездумный «вайбкодинг» без понимания того, как работает база, маршрутизация и безопасность - это просто бомба замедленного действия для вашего бизнеса.


    Link Preview Image
    Разработка и сопровождение сайтов в Москве и МО | Exlends | Payload Website Template

    Создаем мощные сайты на Vue.js и Next.js, настраиваем рекламу, разрабатываем ботов для MAX и VK. Комплексный подход к росту вашего бизнеса.

    favicon

    Payload Website Template (exlends.ru)


    0 0 1 Ответить
  • kirilljsxK
    kirilljsx
    SSL Handshake Timeout в Nginx - перестали открываться сайты

    Если долго мучиться то что ни будь получится.

    Заменил на большинства своих проектах так и на проектах коллег что перестали открываться с мобильных устройства и иногда даже и с ПК многие сайты.

    Начал проверять и копаться, долго не мог понять в чем проблема, и тут решил проверить ssl в самом nginx (спройлер - проблема не в нем).

    Копался значит по конфигам, читал статьи, писал хост-провайдерам, но никто не давал внятного ответа.

    Также начал проверять панель разработчика в браузере и увидел вот что Unsafe attempt to load URL и Failed to fetch от service worker - и тут то меня осенила что проблема точно в ssl/tls рукопожатии у сервера.

    Как я начал диагностику:

    1. Сперва проверил отвечает ли сервер вообщ:
    curl -I https://site.ru/
    dig yourdomain.ru +short
    
    1. Пошел проверять версии TLS-протоколов:
    openssl s_client -connect site.ru:443 -tls1_3
    openssl s_client -connect site.ru:443 -tls1_2
    
    1. Проверил ресурсы сервера - память и swap:
    free -h
    

    Кстати если swap активно используется при малом объеме озушки - задержки TLS handshake могут быть тоже из-за этого.


    Главная причина

    А главная причина то как раз и была в override в options-ssl-nginx.conf

    Эту херню в свое время настраивается cerbot (падла), а как известно сейчас с сертификациями больше проблемы в нашей стране.

    В файле options-ssl-nginx.conf есть такая вот строка прописанная по умолчанию:

    ssl_protocols TLSv1.2 TLSv1.3;
    

    Хватит лирики, переходим к тому как все это дело исправить:

    1. Переходим в редактор файла options-ssl-nginx.conf:
    sudo nano /etc/letsencrypt/options-ssl-nginx.conf
    
    1. Заменяем строку, а точнее удаляем TLSv1.3:
    ssl_protocols TLSv1.2 TLSv1.3;
    
    1. Проверяем и перезапускаем nginx:
    sudo nginx -t && sudo systemctl reload nginx
    
    1. Проверяем результат:
    openssl s_client -connect site.ru:443 -tls1_3
    

    У нас должна при проверке выскочить ошибка - tlsv1 alert protocol versio что как бы говорит что не предлагает клиенту больше TLS 1.3

    На скрине ниже сам файл options-ssl-nginx.conf
    50332eb8-78c5-43fe-ad9c-9b5d46fae477-image.jpeg

    Смотрите, вообще полное отключение TLS 1.3 - это я бы сказал диагностический шаг не более и не конечное решение!

    Потому что мозила и прочие ssl конфигураторы рекомендуют держать как TLS 1.2 так и TLS 1.3 потому что 1.3 быстрее и безопаснее, а 1.2 обеспечивает работу со старыми клиентами.

    Если после отключение TLS 1.3 проблема пропала - значит корень проблемы то был именно в конфликте протокола, а не в самом TLS 1.3. Вернуть его было бы правильно обратно, но когда уже найдется почему конкретно вызывается таймаут.

    Но лично мое мнение - это все 3.14дорасы западные 🤡 вставляют нам палки в колеса, ничего будем бороться - хер вам на рыло соеденительные штаты омерики.

    Всем добра и позитива 😊 !


    0 0 0 Ответить
  • Q
    qbisinc
    QuickBooks Integration Services | Sync eCommerce, CRM & Payroll with QBIS

    QuickBooks Integration Services | Sync eCom, CRM, Payroll
    Explore all QBIS services to sync QuickBooks with eCommerce, CRMs, payments and payroll tools. Automate your accounting. Start a free demo today!
    Managing multiple business applications alongside QuickBooks can quickly become overwhelming. Manually transferring sales data, customer information, payroll records, and payment transactions not only consumes valuable time but also increases the risk of accounting errors. QBIS helps businesses eliminate these challenges through powerful QuickBooks integration services designed to automate workflows and keep financial data accurate across all systems.


    0 0 0 Ответить
  • kirilljsxK
    kirilljsx
    Форма обратного звонка на React + Express + Яндекс SMTP / Отправка форм обратных связей через SMTP

    Схема работы

    React-форма → POST /api/callback → Express → SMTP Яндекса → письмо на почту
    

    React отправляет POST-запрос. Express принимает данные и отправляет письмо через nodemailer. Логин и пароль хранятся только на сервере.


    Важно: IMAP ≠ SMTP

    • IMAP - для чтения почты.
    • SMTP - для отправки писем.

    Включенный IMAP в настройках Яндекса не дает возможности отправлять письма. Нужен SMTP + пароль приложения.


    Установка

    npm install express nodemailer cors dotenv
    

    Переменные окружения

    Создайте файл .env и добавьте его в .gitignore:

    YANDEX_EMAIL=your@yandex.ru
    YANDEX_APP_PASSWORD=пароль_приложения
    PORT=3001
    

    Пароль приложения создаётся в Яндекс ID → Безопасность → Пароли приложений → Почта. Основной пароль от аккаунта использовать нельзя.


    Модуль отправки

    // lib/mailer.js
    import nodemailer from 'nodemailer';
    
    const transporter = nodemailer.createTransport({
      host: 'smtp.yandex.ru',
      port: 465,
      secure: true,
      auth: {
        user: process.env.YANDEX_EMAIL,
        pass: process.env.YANDEX_APP_PASSWORD,
      },
    });
    
    export async function sendCallbackEmail({ name, phone, message }) {
      await transporter.sendMail({
        from: `"Сайт" <${process.env.YANDEX_EMAIL}>`,
        to: process.env.YANDEX_EMAIL,
        subject: `Обратный звонок: ${name}`,
        html: `
          <p><b>Имя:</b> ${name}</p>
          <p><b>Телефон:</b> ${phone}</p>
          <p><b>Сообщение:</b> ${message || 'не указано'}</p>
        `,
      });
    }
    

    Express-сервер

    // server.js
    import 'dotenv/config';
    import express from 'express';
    import cors from 'cors';
    import { sendCallbackEmail } from './lib/mailer.js';
    
    const app = express();
    
    app.use(cors({ origin: 'http://localhost:3000' }));
    app.use(express.json());
    
    app.post('/api/callback', async (req, res) => {
      const { name, phone, message } = req.body;
    
      if (!name || !phone) {
        return res.status(400).json({ error: 'Имя и телефон обязательны' });
      }
    
      try {
        await sendCallbackEmail({ name, phone, message });
        res.json({ success: true });
      } catch (err) {
        console.error(err);
        res.status(500).json({ error: 'Ошибка отправки письма' });
      }
    });
    
    app.listen(process.env.PORT, () => {
      console.log(`Server running on port ${process.env.PORT}`);
    });
    

    React-форма

    // components/CallbackForm.jsx
    import { useState } from 'react';
    
    const INITIAL = { name: '', phone: '', message: '' };
    
    export function CallbackForm() {
      const [form, setForm] = useState(INITIAL);
      const [status, setStatus] = useState('idle'); // idle | loading | success | error
    
      const onChange = (e) =>
        setForm((p) => ({ ...p, [e.target.name]: e.target.value }));
    
      const onSubmit = async (e) => {
        e.preventDefault();
        setStatus('loading');
    
        try {
          const res = await fetch('http://localhost:3001/api/callback', {
            method: 'POST',
            headers: { 'Content-Type': 'application/json' },
            body: JSON.stringify(form),
          });
    
          if (!res.ok) throw new Error();
          setStatus('success');
          setForm(INITIAL);
        } catch {
          setStatus('error');
        }
      };
    
      return (
        <form onSubmit={onSubmit}>
          <input name="name"    value={form.name}    onChange={onChange} placeholder="Имя"     required />
          <input name="phone"   value={form.phone}   onChange={onChange} placeholder="Телефон" required />
          <textarea name="message" value={form.message} onChange={onChange} placeholder="Сообщение" />
    
          <button type="submit" disabled={status === 'loading'}>
            {status === 'loading' ? 'Отправка...' : 'Заказать звонок'}
          </button>
    
          {status === 'success' && <p>✅ Заявка отправлена</p>}
          {status === 'error'   && <p>❌ Ошибка. Попробуйте позже</p>}
        </form>
      );
    }
    

    Структура проекта

    project/
    ├── server.js
    ├── lib/
    │   └── mailer.js
    ├── .env              ← не коммитить
    ├── .gitignore
    └── client/           ← React-приложение
        └── src/
            └── components/
                └── CallbackForm.jsx
    

    Запуск

    # Сервер
    node server.js
    
    # React (отдельный терминал)
    npm start
    

    Частые ошибки

    Ошибка Причина Решение
    Invalid login Основной пароль вместо пароля приложения Создать пароль приложения в Яндекс ID
    Connection refused Сервер не запущен или неверный порт Проверить PORT в .env
    CORS-ошибка Неверный origin в cors() Указать адрес React-приложения
    Письмо не приходит SMTP не разрешён в настройках Яндекса Включить SMTP в настройках почты

    Что добавить в продакшене

    • Rate limiting - express-rate-limit, чтобы ограничить спам.
    • Валидация - zod или joi для проверки данных на сервере.
    • Переменные окружения на сервере - не .env файл, а переменные хостинга.
    • HTTPS - обязательно при развёртывании.

    Порт использовать для Яндекс SMTP
    465 (SSL). Можно 587 с secure: false и STARTTLS.

    Как проверить, что письмо уходит, до подключения React?
    Протестировать маршрут через Postman или curl:

    curl -X POST http://localhost:3001/api/callback \
      -H "Content-Type: application/json" \
      -d '{"name":"Тест","phone":"+79001234567"}'
    

    1 0 0 Ответить
  • kirilljsxK
    kirilljsx
    В Госдуму внесён законопроект о штрафах за авторизацию пользователей через зарубежные сервисы

    86eb2871-0193-4641-92e0-aab2644d1f70-image.jpeg

    ⚡️ В Госдуму внесён законопроект о штрафах за авторизацию пользователей через зарубежные сервисы (Google, Apple, Github и т.п.), в том числе с использованием иностранных почтовых сервисов как системы авторизации.

    Базовый закон

    Базовый закон, который устанавливает требования к способам авторизации, уже действует - это ч. 10 ст. 8 ФЗ № 149‑ФЗ (в редакции 406‑ФЗ). Почитать можно, например, здесь: КонсультантПлюс.


    В чём суть требований, если объяснять по‑простому

    Если у вас есть сайт/сервис, куда пользователь попадает только после входа, то для пользователей из России авторизация должна идти:

    • по российскому номеру телефона;
    • через «Госуслуги»;
    • через Единую биометрическую систему;
    • или через российскую систему авторизации (включая собственный логин/e‑mail+пароль, VK ID, Yandex ID и т.п.), владельцем которой является российское лицо.

    Авторизация через иностранные SSO (Google/Apple ID, Github, Microsoft и т.д.) под эти требования не подходит.


    🧩 SSO на пальцах

    SSO (Single Sign‑On, «единый вход») выглядит удобно: пользователь один раз логинится у Google или Apple, а ваш сайт просто принимает их токен и пускает внутрь.

    Юридически в этот момент авторизацию пользователя выполняет иностранный сервис, а ваш сайт лишь доверяет его ответу. Именно такой сценарий теперь считается нарушением для российских проектов.


    Что с почтой: можно ли gmail?

    Паниковать не нужно: закон и разъяснения прямо говорят, что использование иностранной почты как логина/контакта допустимо, если авторизацию выполняет российский сайт.

    То есть сценарий «пользователь вводит user@gmail.com + пароль, который хранится у вас в базе, а проверку делает ваш сервер» - это авторизация через вашу российскую систему, и к нему претензий закон не предъявляет. Проблема начинается только там, где вы отдаёте логин/аутентификацию на сторону Google/Apple/Github и получаете от них токен.


    Что пришлось изменить у нас

    На скриншоте выше у нас раньше был SSO через GitHub. Это классический пример иностранного SSO, поэтому от него пришлось отказаться, чтобы не лезть под новые требования.

    Вместо этого оставляем:

    • собственный логин/e‑mail+пароль (на российских серверах);
    • вход через российские ID (VK, Яндекс и другие, если они нужны аудитории).

    Какие штрафы обсуждаются

    Внесённый законопроект о поправках в КоАП предлагает такие санкции за нарушение правил авторизации (то есть за авторизацию через зарубежные сервисы, включая иностранные почтовые сервисы как систему авторизации):

    • для граждан - штраф от 10 000 до 20 000 ₽;
    • для должностных лиц - от 30 000 до 50 000 ₽;
    • для юридических лиц - от 500 000 до 700 000 ₽;

    при повторных нарушениях для юрлиц обсуждаются штрафы до 1,4 млн ₽.

    ⚠️ На момент публикации это именно законопроект, но, учитывая общую тенденцию и уже действующую ч.10 ст.8 ФЗ‑149, ориентироваться на эти требования имеет смысл уже сейчас.


    0 0 0 Ответить
  • kirilljsxK
    kirilljsx
    Что такое TLS (Transport Layer Security)

    TLS (Transport Layer Security) - это криптографический протокол, который обеспечивает защищённую передачу данных между сетевыми узлами, гарантируя конфиденциальность, целостность и аутентификацию. Он является современным преемником устаревшего протокола SSL и используется везде, где требуется шифрование сетевого трафика (например, в HTTPS).

    Что известно

    • Три столпа безопасности:
      • Конфиденциальность: данные шифруются с помощью симметричных алгоритмов, чтобы третьи лица не могли их прочитать.
      • Целостность: используются коды аутентификации (MAC или AEAD), чтобы исключить незаметную подмену данных при передаче.
      • Аутентификация: сервер (а опционально и клиент) подтверждает свою подлинность с помощью цифровых сертификатов X.509.
    • Архитектура: Протокол работает поверх TCP и состоит из двух уровней. TLS Handshake (рукопожатие) отвечает за согласование алгоритмов, проверку сертификатов и генерацию общих ключей. TLS Record отвечает за фрагментацию и шифрование самих данных.
    • Смена парадигмы: Раньше для обмена ключами часто использовался RSA. Современные версии требуют использования алгоритмов с прямой секретностью (Forward Secrecy), например, ECDHE. Это значит, что даже если злоумышленник сохранит весь трафик и позже украдёт приватный ключ сервера, он не сможет расшифровать прошлые сессии.

    Различия версий TLS

    Эволюция протокола направлена на отказ от уязвимых алгоритмов и ускорение установки соединения.

    Версия Статус (IETF) Ключевые особенности, отличия и уязвимости
    SSL 2.0 / 3.0 Запрещены Исторические версии. Содержат критические уязвимости (POODLE, DROWN). Использование категорически запрещено стандартом RFC 7568.
    TLS 1.0 Запрещены Вышел в 1999 году. Не поддерживает современные шифры. Уязвим к атакам BEAST и POODLE. Браузеры и крупные сервисы отключили его поддержку в 2020 году (RFC 8996).
    TLS 1.1 Запрещены Вышел в 2006 году. Устранял некоторые уязвимости CBC-режима, но так и не получил поддержки современных AEAD-шифров. Также официально запрещён к использованию (RFC 8996).
    TLS 1.2 Актуален (Золотой стандарт) Вышел в 2008 году. Добавил поддержку AEAD-шифров (GCM), алгоритмов SHA-256 и гибкость в настройке. До сих пор массово используется как резервный протокол для старых клиентов.
    TLS 1.3 Актуален (Рекомендуемый) Вышел в 2018 году (RFC 8446). Главное отличие: радикально упрощён и ускорен. Рукопожатие занимает 1-RTT (Round Trip Time) вместо 2-RTT, а для повторных подключений — 0-RTT. Из него полностью удалены небезопасные алгоритмы (RSA, CBC, MD5, SHA-1, RC4). Прямая секретность (PFS) теперь обязательна.

    Идеи и варианты: Практическое применение в инфраструктуре

    Если вы настраиваете веб-сервер (Nginx, Apache) или бэкенд (Node.js), вот список действий для достижения максимальной безопасности (оценка A+ на SSL Labs):

    1. Жёсткое отключение старых версий: В конфигурации сервера разрешите только TLSv1.2 и TLSv1.3.
    2. Оптимизация Cipher Suites (Наборов шифров): Оставьте только AEAD-шифры. Для TLS 1.3 это стандартные TLS_AES_256_GCM_SHA384 и TLS_CHACHA20_POLY1305_SHA256. Для TLS 1.2 оставьте ECDHE-ECDSA-AES256-GCM-SHA384 и ECDHE-RSA-AES256-GCM-SHA384.
    3. Переход на ECDSA-сертификаты: Используйте эллиптические кривые (например, P-256 или P-384) вместо RSA. Это значительно снижает нагрузку на CPU при рукопожатии (handshake) и ускоряет установку соединения.
    4. Внедрение HSTS (HTTP Strict Transport Security): Добавьте заголовок Strict-Transport-Security: max-age=31536000; includeSubDomains; preload. Это защитит от downgrade-атак, когда злоумышленник пытается принудительно перевести соединение на HTTP или TLS 1.0.
    5. Настройка OCSP Stapling: Вместо того чтобы заставлять браузер клиента самостоятельно проверять статус отзыва сертификата (что замедляет загрузку), настройте сервер так, чтобы он сам периодически запрашивал этот статус у центра сертификации и отдавал его клиенту вместе с сертификатом.

    0 0 0 Ответить
  • kirilljsxK
    kirilljsx
    Apple удалила MAX из App Store. 20 млн пользователей iOS остались без пушей

    Дисклеймер: Ниже представлен разбор инфраструктурных и продуктовых рисков, характерных для мобильных экосистем. Материал не содержит оценок политических или регуляторных решений.

    3 июня 2026 года приложение MAX стало недоступно для скачивания в App Store: прямые ссылки перестали открываться, а поиск в магазине приложение не выдает.

    По оценке Минцифры, доля пользователей iOS среди ежедневной аудитории сервиса составляет около 25–30%. При этом команда разработчиков MAX официально заявила, что уже установленное на устройствах приложение продолжает работать, а сам сервис остается доступен через альтернативные магазины приложений и веб-версию.

    Несмотря на сохранение базовой функциональности, этот кейс обращает внимание продуктовых команд и архитекторов на системные риски зависимости от правил закрытых мобильных экосистем.

    Потенциальные инфраструктурные риски для iOS

    История с ограничением доступа в App Store напоминает о том, что стабильность канала связи зависит не только от факта установки приложения на устройство.

    В экосистеме iOS критически важные функции, такие как доставка push-уведомлений (через Apple Push Notification service, APNS) и фоновое обновление данных, тесно связаны с политикой платформы в отношении конкретного приложения. Хотя официальная техническая документация по конкретным изменениям статусов сертификатов в данном кейсе не публиковалась, на практике подобные ситуации могут приводить к:

    • Задержкам в доставке уведомлений: сервер приложения может потерять возможность отправлять события на устройство в фоновом режиме.
    • Необходимости ручного обновления: пользователь может не узнать о новом сообщении или звонке до момента самостоятельного открытия приложения.

    Это демонстрирует, что модель «приложение установлено = канал связи гарантирован» не всегда работает в долгосрочной перспективе, если ключевой узел доставки контролируется внешней платформой.

    Выводы для бизнеса и продуктовых команд

    Для владельцев продуктов, сервисов поддержки и B2B-коммуникаций этот случай служит практическим напоминанием о необходимости диверсификации каналов связи. Опора на один мессенджер или одну мобильную платформу создает единые точки отказа (Single Point of Failure).

    Рекомендуемые меры для снижения рисков:

    1. Внедрение многоканальной доставки. Критически важные уведомления (например, коды подтверждения, статусы заказов, экстренные оповещения) должны дублироваться через SMS, email или web-push.
    2. Проектирование деградационных режимов. Если фоновые уведомления недоступны, интерфейс приложения должен явно сигнализировать пользователю о наличии непрочитанных событий (например, через in-app inbox или визуальные индикаторы).
    3. Разделение метрик. В аналитике стоит выделять инфраструктурные сбои платформы, чтобы не путать их с падением качества продукта или работы команды поддержки (например, искусственное снижение open rate или рост time-to-response).
    4. Актуализация SLA. Пересмотреть соглашения об уровне обслуживания для сценариев, где задержка доставки сообщения на iOS может повлиять на бизнес-процесс, и заранее подготовить коммуникацию для пользователей на случай сбоев.

    Резервный канал связи - это не пункт в дорожной карте, а реализованный и протестированный сценарий fallback-маршрутизации. Инциденты с доступностью в магазинах приложений лишний раз подтверждают, что устойчивость архитектуры должна закладываться на этапе проектирования, а не добавляться постфактум.


    1 0 0 Ответить
  • kirilljsxK
    kirilljsx
    Меньше навыков ИИ - лучше результаты: опыт инженера WorkOS

    IMG_8868.jpeg

    Ник Ниси удалил 95% навыков своего ИИ-агента и зафиксировал значительное улучшение показателей оценки.

    • Ник Ниси из WorkOS утверждает: ИИ-агентам нужны ограничения через код и конечные автоматы, а не больше подсказок или документации.
    • После генерации 10 000 строк навыков из документации оценка показала, что один навык снизил точность выполнения задач с 97% до 77%.

    • Harness-инжиниринг - создание защитных шлюзов вокруг агентов вместо инструктирования - становится ключевой дисциплиной в производственном ИИ.


    1 0 2 Ответить
  • kirilljsxK
    kirilljsx
    Cursor SDK: как заставить AI писать код за вас и не потерять бабки

    Обложка: Cursor SDK: программируемый агент для кода — обзор, сценарии, цена, подводные камни

    Все мы привыкли, что AI ассистенты вроде Copilot или Cursor болтаются в редакторе и отвечают на запросы. Но что если AI сам может запустить тесты, создать пул-реквест и исправить багу? Знакомьтесь, Cursor SDK — это не просто автокомплит, это программируемый агент, который ты контролируешь через API.

    Я недавно тестил эту штуку для автоматизации ревью PRов и мелких рутинных исправлений в легаси. Смотрите, какая штука: Cursor SDK позволяет писать скрипты, которые запускают Devina — агента внутри Cursor — в автоматическом режиме.

    Как это работает

    Берешь Python (или TypeScript) скрипт, подключаешься к агенту через WebSocket, отправляешь промпт — и он в изолированном окружении поднимает Cursor, делает изменения, коммитит, пушит. Всё это через SDK.

    Пример простого скрипта (TS)

    Вот как выглядел мой первый тест, чтобы прогнать Prettier по всем файлам в проекте и закоммитить:

    import { DevinaClient } from 'cursor-sdk';
    
    const client = new DevinaClient('ваш-токен');
    
    async function fixFormatting() {
      const session = await client.createSession({
        project: '/projects/my-app',
        initCommands: ['npm install'],
      });
    
      await session.runPrompt('"Отформатируй все TS и JS файлы через Prettier, создай коммит и запушь в текущую ветку. Если есть ошибки — выведи в консоль."');
    
      const result = await session.waitForCompletion();
      console.log(result.summary);
    }
    
    fixFormatting();
    

    Что важно: сессия живёт максимум 5 минут, и если не уложился — всё отменяется.

    Сценарии использования

    1. Автоматизация Code Review

    Есть PR с правками по тикету — можно дернуть агента, который проверит тесты, прогонит линтер и даже подправит нейминг. Экономит 3-5 часов в неделю на мелких ревью.

    2. Рефакторинг легаси

    DSL 10-летней давности на CoffeeScript? Дай агенту контекст и попроси переписать на современный TS. SDK сам создаст ветку, закоммитит и запросит ревью у тебя.

    3. Onboarding новых разрабов

    Сделал скрипт, который разворачивает репозиторий, поднимает бекенд, фронт, базу, и запускает интеграционные тесты. Новичок просто запускает — и всё готово.

    Цена вопроса

    Cursor SDK — платный. Стоит $39/месяц за пользователя в тарифе Business. Но если ты используешь его в CI/CD или для агентных скриптов на сервере, это того стоит. Есть лимит: 90 запусков агента в час на пользователя. Если пройдёшь — получаешь 429 ошибку.

    Подводные камни (на личном опыте)

    • Таймауты: Агент может тупить на больших проектах (10к+ файлов). Он не загружает всё подряд, а индексирует лениво, но если в промпте попросить «проверить все файлы на предмет X» — он может умереть по таймауту.
    • Контекст: Максимальная длина промпта — 128K токенов. Вроде много, но если ты передаёшь структуру проекта + код пары модулей, легко упереться. Решение — писать промпты по принципу «сначала найди, потом измени». За один запрос не делай всё сразу.
    • Ошибки в коде: Сейчас агент иногда генерирует код, который не компилится. SDK не проверяет синтаксис за тебя — только запускается и отдаёт результат. Обязательно ставь tcs --noEmit в initCommands.
    • Стоимость для команды: Если у вас 5+ девелоперов, то $195/мес за Business — это нормально. Но если хочешь повесить на CI — покупай отдельную лицензию для CI-юзера. Не экономь, иначе будет жесткая блокировка.

    Промпт для ревью пул-реквеста

    Брось агенту в начале сессии такой системный промпт, чтобы он был полезнее:

    Ты — опытный senior разработчик, ревьюируешь пул-реквест. Для каждого изменения:
    - Оцени безопасность (SQL инъекции, XSS, раскрытие данных).
    - Проверь покрытие тестами. Если нет новых тестов на новый функционал — верни ошибку.
    - Предложи рефакторинг, если код дублируется или не следует SOLID.
    - Напиши короткий summary для коммита в gitmoji.
    

    Итог

    Cursor SDK — мощная штука, если ты не боишься настраивать с нуля. Для меня это уже рабочий инструмент: ревью мелких PRов, автофикс форматирования, рефакторинг устаревшего кода. Да, есть нюансы с контекстом и таймаутами, но потенциал огромен.

    Как вы автоматизируете рутину сейчас?

    Кто-то юзает bash-скрипты, кто-то GitHub Actions, кто-то платит кучу денег за Copilot Workspace. Интересно, кто уже пробовал Cursor SDK в CI и как подкручивали промпты, чтобы агент не тупил? Делитесь кейсами в комментариях — может, придумаем что-то ещё круче.


    0 0 0 Ответить
  • GameFishG
    GameFish
    Crimson Desert патч 1.07.00

    a02deb5f-552a-4060-92af-e776c9cad746-image.jpeg

    Если коротко - добавили рематчи с боссами, новые навыки Дамианы в рукопашку, правки боев с боссами и пачку фиксов стабильности/багов.

    Что известно

    Вышло обновление 1.07.00 от 15 мая 2026.

    • Ключевой фокус патча - добавить боссы для повторной битвы, усилить боевой арсенал Дамианы в рукопашном бою и подтянуть стабильность.

    • В патче есть правки поведения ряда боссов, включая Пробуждённого Людвига (фикс некорректных движений при некоторых атаках).

    • Параллельно Pearl Abyss в целом «заливают» игру апдейтами, продолжая линию 1.06.00/1.06.01, где уже завозили новых маунтов, добычу и т.п.

    Что интересного добавили

    • Повторные бои с боссами.
      Добавили новый функционал рематчей: теперь с рядом боссов можно сражаться повторно, у каждого есть своё место для повторной битвы (список и локации спрятаны в выпадающем меню на странице патча, чтобы не спойлерить сюжет).

    • Новые навыки для Дамианы (рукопашка).
      В патче отдельно подчёркивается добавление новых умений Дамианы для боя врукопашную, расширяющих её билд под ближний бой; названия и точные эффекты частично скрыты от спойлеров в интерфейсе самой заметки.

    • Правки и улучшения боёв с боссами.
      Разработчики прошлись по ряду боссов: исправили баги с анимациями и поведением (например, у Пробуждённого Людвига были некорректные движения при некоторых атаках, сейчас это поправили).

    • Общие фиксы стабильности.
      Патч включает «различные исправления ошибок и улучшения стабильности» — типичный набор мелких правок, чтобы уменьшить вылеты, подвисания и странные визуальные/логические баги.


    На внешних ресурсах апдейт 1.07.00 также описывают как еще один шаг к прокачке эндгейма и выравниванию качества жизни, на фоне предыдущих патчей с маунтами, добычей и настройкой сложности.


    0 0 1 Ответить
  • AladdinA
    Aladdin
    RedOS vs Astra Linux vs ALT Linux: что выбрать в 2025–2026

    Российский рынок операционных систем за последние пять лет превратился из нишевого в стратегический: импортозамещение перестало быть просто лозунгом и стало обязательным требованием для госсектора, критической инфраструктуры и всё большего числа коммерческих компаний.

    Среди десятков дистрибутивов, занесённых в реестр отечественного ПО Минцифры, три имени встречаются чаще всего — Astra Linux, РЕД ОС и ALT Linux. Все три сертифицированы ФСТЭК, все три работают на российском железе — Эльбрус, Байкал — и все три имеют за спиной реальных заказчиков из госсектора и бизнеса. Но за этим внешним сходством скрываются принципиально разные философии:

    • Astra Linux выросла из требований оборонки и делает ставку на максимальную защищённость;
    • РЕД ОС проектировалась как удобный инструмент миграции с Windows для корпоративных администраторов;
    • ALT Linux — старейший российский дистрибутив с 25-летней историей, ориентированный на гибкость и широту применения — от школьных классов до высоконагруженных серверов.

    Коротко: все три системы — в реестре Минцифры, все сертифицированы ФСТЭК. Разница — в философии, базовом дистрибутиве, глубине защиты и целевой аудитории. Правильный выбор зависит от ваших задач, а не от маркетинга.


    История и кто стоит за разработкой

    🟦 Astra Linux

    0506e8a6-f724-4be9-b6df-f2ea0ada2b3e-image.jpeg

    Разработчик — ООО «РусБИТех-Астра» (группа компаний Astra Linux). Проект стартовал в 2008 году как специализированная ОС для Министерства обороны РФ. Первый публичный релиз — 2011 год (версия 1.2 на ядре 2.6.34). Изначально создавалась под задачи силовых структур, но со временем вышла на гражданский рынок. Сегодня это один из самых узнаваемых брендов российского Linux. Базируется на Debian. Последняя версия — 1.8.4 (ноябрь 2025, ядро 6.12 LTS).

    Партнёры и клиенты: Министерство обороны, ФСБ, Росатом, Газпром, РЖД, Сбербанк, большинство федеральных органов власти. Сертификата ФСТЭК, ФСБ и Минобороны — уникальный для российского рынка комплект.


    🟥 РЕД ОС (RedOS)

    1900f83a-7fa7-4550-b278-e1f1f2e336cd-image.jpeg

    Разработчик — АО «РЕД СОФТ». Компания на рынке более 15 лет. Разработка РЕД ОС стартовала в 2014 году как продолжение внутреннего проекта ГосЛинукс, созданного в 2012–2013 годах по госконтракту с ФССП России. Тот проект базировался на CentOS 6; РЕД ОС — уже независимый бренд. Первый публичный релиз — декабрь 2017 (версия 7.1). Актуальная — РЕД ОС 8.0 (февраль 2024, ядро 6.6), в мае 2025 вышла сборка для ARM.

    Базируется на Red Hat / Fedora (формат пакетов RPM), идеологически близка к CentOS/RHEL.

    Партнёры и клиенты: ФССП России (исторический первый заказчик), ряд региональных госструктур, банки, промышленные предприятия.


    🟨 ALT Linux / ОС Альт

    09192360-747b-4a58-b5eb-001b9d7c17d2-image.jpeg

    Разработчик — ООО «Базальт СПО» (с 2015 года). История началась ещё в 1999–2000 годах с русской версии MandrakeLinux в рамках проекта Linux-Mandrake Russian Edition. В 2001 году сформировалась команда ALT Linux Team, вышел первый самостоятельный релиз — ALT Linux Junior 1.0. К версии 3.0 (2005) все пакеты Mandrake были полностью вытеснены собственными разработками. Это старейший российский Linux-дистрибутив с непрерывной историей. С ноября 2018 выпускаются нативные сборки для процессоров Эльбрус.

    Базируется на собственной независимой пакетной базе Sisyphus (rolling-репозиторий), исторически связан с Mandrake, но давно является отдельной ветвью.

    Партнёры и клиенты: Минпросвещения (широкое внедрение в школах), множество региональных администраций, образовательные учреждения, промышленность.


    Большое сравнение по ключевым параметрам

    Параметр Astra Linux РЕД ОС ALT Linux (Альт)
    Основа Debian Red Hat / RPM (Fedora-like) Собственная база Sisyphus (RPM)
    Разработчик РусБИТех-Астра РЕД СОФТ Базальт СПО
    Основана 2008 г. 2014 г. 2001 г.
    Последняя версия 1.8.4 (ноябрь 2025) 8.0 (февраль 2024) Альт 10.x (2024–2025)
    Ядро Linux 6.12 LTS 6.6 6.x (актуальное)
    Пакетный менеджер APT (deb) DNF / RPM APT (rpm) — собственная реализация
    Модель обновлений Стабильные релизы Стабильные релизы Sisyphus (rolling) + фиксированные ветки p10/p11
    Сертификация ФСТЭК + ФСБ + Минобороны ФСТЭК ФСТЭК
    Мандатный контроль (MAC) ✅ Да (ядро) ✅ Частично (10 из 17 мер ФСТЭК) ✅ SELinux / AppArmor
    Производительность -5–10% из-за механизмов защиты Средняя Высокая (модульность)
    Поддержка Эльбрус / Байкал ✅ Да ✅ Да (ARM c 2025) ✅ Да (с 2018)
    Цена лицензии Средняя–высокая Высокая (по ядрам CPU) Зависит от редакции

    Безопасность

    Astra Linux — абсолютный лидер по глубине защиты. Мандатный контроль доступа (MAC) реализован на уровне ядра: даже с правами root нельзя обойти политики безопасности. Поддерживаются три уровня защищённости — «Орёл» (базовый), «Воронеж» (стандартный) и «Смоленск» (максимальный, для гостайны). Это единственная отечественная ОС, сертифицированная одновременно ФСТЭК, ФСБ и Минобороны.

    РЕД ОС реализует 10 из 17 мер ФСТЭК и имеет централизованный аудит в реальном времени — система собирает логи и может автоматически реагировать на подозрительную активность. Для большинства коммерческих задач этого достаточно.

    ALT Linux поддерживает SELinux и AppArmor, контроль целостности файловой системы и изоляцию через контейнеры. Менее жёсткий режим по умолчанию, но более гибкая настройка.

    ⚠️ Важно: сертификация ФСТЭК гарантирует наличие механизмов, но не их правильную настройку. Неграмотно настроенный мандатный контроль в Astra Linux превращает администрирование в мучение.


    Оболочки (DE)

    Astra Linux

    • Основная: MATE (модифицированная, называется Fly) — легковесная, похожа на GNOME 2
    • Дополнительные: KDE Plasma, IceWM (для слабого железа)
    • Интерфейс намеренно сделан консервативным для гос. пользователей

    РЕД ОС

    • Основная: GNOME (в актуальных версиях), также предлагается MATE
    • Интерфейс по умолчанию стилизован под Windows 7/10 — специально для миграции с Windows
    • Есть вариант с KDE Plasma

    ALT Linux (Альт)

    • Основная: GNOME, KDE Plasma — зависит от редакции
    • Дополнительные: XFCE, LXDE, i3wm, Cinnamon, Enlightenment — одна из самых широких линеек DE среди российских ОС
    • Редакция Simply Linux — ориентирована на домашних пользователей (KDE / Xfce)

    Пакетные менеджеры

    Astra Linux использует APT + dpkg (как Debian/Ubuntu) — привычен для тех, кто работал с Ubuntu. Репозитории закрытые, обновления выходят через официальный канал.

    РЕД ОС использует DNF (следующее поколение yum) с форматом RPM — привычен для тех, кто работал с RHEL/CentOS/Fedora. Управление пакетами через dnf install, dnf update.

    ALT Linux использует APT-RPM — уникальная собственная реализация APT для RPM-пакетов. Синтаксис APT (apt-get, apt-cache), но формат пакетов RPM. Плюс доступен rolling-репозиторий Sisyphus (один из крупнейших в мире RPM-репозиториев с автоматической проверкой зависимостей).


    Частота обновлений и свежесть ядра

    • Astra Linux — ядро 6.12 LTS (версия 1.8.4, ноябрь 2025). Обновления стабильные, консервативные, с упором на безопасность. Релизный цикл — раз в 1–2 года.
    • РЕД ОС — ядро 6.6 (версия 8.0, февраль 2024). Обновляется реже, акцент на стабильности для продакшн-среды.
    • ALT Linux — два трека: Sisyphus (rolling) обновляется постоянно с актуальными ядрами; фиксированные ветки (p10, p11) — LTS-подход. Sisyphus обычно содержит одно из самых свежих ядер среди российских ОС.

    Производительность

    ALT Linux — лидер по производительности в серверных задачах: модульная архитектура позволяет поставить только нужные компоненты, меньше фоновых процессов, лучше утилизация ресурсов.

    Astra Linux теряет 5–10% производительности из-за постоянных проверок на уровне ядра (MAC, контроль целостности). Для высоконагруженных систем это важно учитывать.

    РЕД ОС — средний уровень: GUI-компоненты и дополнительные службы потребляют больше ресурсов, чем у конкурентов, но администрировать проще.


    Совместимость и миграция

    РЕД ОС специально проектировалась для миграции с Windows: интерфейс похож на Windows 7, есть Red Wine (доработанная версия Wine для запуска Windows-приложений), централизованное управление политиками через Red Manager (аналог Group Policy).

    ALT Linux поддерживает P2V-конверсию (физический сервер → виртуальная машина), полную интеграцию с Active Directory (как клиент и как контроллер), совместимость с 1С, СБИС, КриптоПро.

    Astra Linux сложнее в миграции, но зато все крупные вендоры сертифицируют ПО под неё: 1С, КриптоПро, СБИС, системы ЭДО — всё работает.


    Поддержка российского железа

    Все три системы поддерживают Эльбрус и Байкал. ALT Linux — пионер: нативные сборки для Эльбрус появились ещё в 2018 году. РЕД ОС добавила поддержку ARM в мае 2025 года.


    Итоговая матрица выбора

    Сценарий Лучший выбор
    Гостайна, оборонка, силовые структуры Astra Linux «Смоленск»
    Госсектор, персданные, ФСТЭК Astra Linux «Воронеж»
    Миграция с Windows Server РЕД ОС
    Корпоративная инфраструктура, AD РЕД ОС или ALT Server
    Образование, школы, вузы ALT Linux (редакция Образование)
    Серверы с высокой нагрузкой ALT Server
    Смешанная инфраструктура, DevOps ALT Linux (Sisyphus)
    Домашний пользователь, разработчик ALT Simply Linux или РЕД ОС
    Старое железо ALT Linux (XFCE/LXDE)

    Что уточнить / проверить дальше

    1. Актуальные ядра ALT Linux — проверить текущую ветку Sisyphus на packages.altlinux.org, там обновляется в реальном времени.
    2. Стоимость лицензий изменяется — запросить у вендоров актуальный прайс (особенно РЕД ОС: тарификация по ядрам CPU).
    3. Astra Linux 1.8.x — новая LTS-ветка, стоит проверить список совместимого ПО на astralinux.ru, он расширяется ежеквартально.
    4. RedOS 8 — сравнительно свежий релиз, тестов производительности относительно ALT пока немного; мониторить community-отзывы на habr.com.
    5. Поддержка ARM/RISC-V — направление активно развивается у всех трёх; стоит следить за роадмапами вендоров.

    Гайд актуален на май 2026. Версии ОС и ядра меняются — сверяйтесь с официальными сайтами вендоров перед принятием решений.


    0 0 1 Ответить
  • kirilljsxK
    kirilljsx
    OpenRouter закрыл платежи для России - и это нормально

    11 мая 2026 года OpenRouter разослал пользователям из РФ письмо с темой «Important Update About Your OpenRouter Account Access». Если коротко: пополнить баланс больше нельзя. Ни картой, ни криптой через Coinbase - все заблокировано. Повод - compliance-политики компании.


    Что именно случилось

    OpenRouter - LLM-агрегатор с 300+ моделями - отключил обработку платежей для аккаунтов с привязкой к России. Формулировка в письме: «OpenRouter does not support usage, billing, or payment methods associated with your geography».

    Важные нюансы:

    • API не умер - оставшиеся кредиты продолжают работать до обнуления баланса
    • Free-модели живут, но с ограничением: до $25 потраченных кредитов - 20 запросов в день
    • Рефанд временно открыт - вернуть деньги можно через openrouter.ai/credits на оригинальный метод оплаты (5–10 рабочих дней)
    • Крипто-покупки не возвращаются - это прописано в ToS

    Проверить остаток своего ключа можно через GET /api/v1/key или в личном кабинете.

    Это не первый раз
    OpenRouter - не первопроходец. Claude заблокировал доступ полностью. OpenRouter хотя бы дал выбор: доиспользовать кредиты или забрать деньги. Но тренд очевиден: западные AI-сервисы один за одним закрываются для российского рынка.

    Каждый раз одна и та же история: строишь инфраструктуру вокруг удобного зарубежного API, а потом приходит compliance-письмо - и ты судорожно ищешь замену.


    Не паникуем - есть российская альтернатива

    Пока OpenRouter разбирается со своей compliance-политикой, российский рынок уже вырастил нормальный аналог - Polza.AI.

    Что по факту предлагает сервис :

    • 400+ моделей в едином API - OpenAI, Anthropic, DeepSeek, Google, Meta и другие
    • Оплата российской картой без комиссий и проблем с санкциями
    • Оплата по токенам - без подписок и скрытых списаний
    • Первый запрос за минуту - регистрация, пополнение, API-ключ
    • Аптайм 99% с мониторингом провайдеров и fallback при сбоях
    • Поддержка < 10 минут на ответ
    • Диалоги зашифрованы и недоступны даже для самого сервиса

    API совместим с OpenAI-форматом - миграция буквально в одну строку: меняешь base URL и ключ.


    Как мигрировать за 5 минут

    1. Регистрируйся на polza.ai
    2. Пополняй баланс российской картой
    3. Получай API-ключ
    4. Меняй base_url в своем коде с openrouter.ai/api/v1 на polza.ai
    5. Все - запросы летят дальше

    0 0 0 Ответить
  • kirilljsxK
    kirilljsx
    Как исправить проблему DeepSeek "Сервер занят, пожалуйста, попробуйте позже.".

    Если вы столкнулись с ошибкой «Сервер занят, пожалуйста, попробуйте позже» в DeepSeek , вы не одиноки. Многие пользователи ищут решения этой распространенной проблемы, особенно когда они пытаются создавать контент или получать доступ к инструментам на основе ИИ, но сталкиваются с задержками.

    Эта ошибка обычно возникает из-за высокой нагрузки на сервер , проблем с сетевым подключением или периодического технического обслуживания системы.

    В этом небольшом руководстве я шаг за шагом объясню, как устранить проблему «Сервер занят» в DeepSeek . От проверки состояния сервера до оптимизации сетевого соединения и проверки отсутствия фоновых проблем - это руководство охватывает все, что вам нужно, чтобы DeepSeek снова работал без сбоев.

    9 способов исправить проблему с DeepSeek

    Воспользуйтесь этими простыми решениями, чтобы устранить ошибку DeepSeek “Сервер занят” и продолжить использование платформы без перебоев:

    Проверьте состояние сервера DeepSeek.

    Первым шагом является проверка, связана ли проблема с недоступностью серверов DeepSeek. Если серверы испытывают высокую нагрузку или перебои в работе, вы мало что можете сделать со своей стороны, кроме как дождаться возобновления работы сервиса.

    Как проверить состояние сервера:

    • Посетите официальную страницу состояния DeepSeek или любой другой сайт мониторинга сервисов, отслеживающий время безотказной работы DeepSeek.
    • В качестве альтернативы вы можете подписаться на официальные аккаунты DeepSeek в социальных сетях, чтобы следить за обновлениями или объявлениями, касающимися сбоев в работе серверов.

    Совет: Если сервер недоступен, команде DeepSeek может потребоваться некоторое время для устранения проблемы. Вы можете попробовать позже.

    Обновите страницу или войдите в систему заново

    Если сервер работает, но проблема сохраняется, обновите страницу или войдите в систему заново, чтобы устранить временные ошибки.

    В браузере:

    • Для обновления страницы нажмите сочетание клавиш Ctrl + R (Windows), Ctrl + Shift + R (для принудительной перезагрузки) или Command + R (Mac).
    • Вы также можете нажать на значок обновления в адресной строке браузера.

    В приложении DeepSeek:

    • Полностью закройте приложение и откройте его снова.
    • Вы также можете выйти из системы и войти снова, чтобы сбросить сессию.

    Очистите кэш и файлы cookie браузера

    Иногда кэш и cookie вашего браузера могут вызывать проблемы при доступе к веб-сайтам. Очистка этих файлов может помочь устранить проблемы с загрузкой и улучшить соединение с сервером DeepSeek:

    1. Откройте Chrome и нажмите на три точки в правом верхнем углу.
    2. Выберите «Дополнительные инструменты» > «Очистить данные браузера».
    3. Выберите временной диапазон (выберите «Все время», чтобы очистить все данные).
    4. Проверьте файлы cookie и другие данные сайта, а также кэшированные изображения и файлы.
    5. Нажмите «Очистить данные».

    После очистки кеша обновите страницу DeepSeek и попробуйте снова.

    Проверьте подключение к интернету

    Медленное или нестабильное интернет-соединение может привести к проблемам со связью с сервером. Убедитесь, что у вас стабильное и надежное интернет-соединение.

    • Проведите тест скорости с помощью таких инструментов, как Speedtest.net.
    • Попробуйте зайти на другие сайты, чтобы проверить, загружаются ли они корректно. Если другие сайты тоже загружаются медленно, возможно, у вас проблемы с сетью.

    Совет: Если вы используете Wi-Fi, попробуйте переключиться на проводное подключение (LAN) или подойти ближе к роутеру, чтобы улучшить уровень сигнала.

    Используйте другой браузер или устройство.

    Иногда проблема может быть связана с вашим браузером или устройством. Если обновление страницы или очистка кэша не помогли, попробуйте зайти в DeepSeek, используя другой браузер или устройство.

    Альтернативные браузеры, которые стоит попробовать:

    • Google Chrome
    • Mozilla Firefox
    • Microsoft Edge
    • Сафари

    Совет: Убедитесь, что ваш браузер обновлен до последней версии, так как старые версии иногда могут вызывать проблемы совместимости с веб-сайтами.

    Отключите расширения или блокировщики рекламы

    Расширения для браузера, особенно блокировщики рекламы, могут мешать работе веб-сайтов, включая DeepSeek. Если у вас включены какие-либо расширения, отключите их и попробуйте снова.

    Шаги по отключению расширений:

    1. Откройте браузер.
    2. Перейдите в настройки расширений браузера (для Chrome: Меню > Дополнительные инструменты > Расширения).
    3. Отключите все ненужные расширения, особенно те, которые блокируют контент или изменяют ваше сетевое соединение.

    Обратитесь в службу поддержки DeepSeek

    Если ни один из вышеперечисленных методов не сработает, пора обратиться в службу поддержки клиентов DeepSeek за дальнейшей помощью.

    Как связаться со службой поддержки DeepSeek?

    • Посетите раздел «Помощь» или «Контакты» на веб-сайте DeepSeek.
    • Вы также можете проверить наличие вариантов онлайн-чата или обратиться в службу поддержки по электронной почте для получения прямой помощи.

    Совет: Предоставьте как можно больше информации, например, сообщение об ошибке, уже предпринятые действия и любые скриншоты, чтобы ускорить процесс устранения неполадок.

    Дождитесь разрешения перегрузки сервера

    Если DeepSeek испытывает высокую нагрузку, сервер может быть временно перегружен. В таких случаях остается только ждать, пока нагрузка снизится. Если проблемы сохраняются в часы пик, попробуйте зайти в DeepSeek в непиковые часы.

    Совет: Вы также можете рассмотреть другие альтернативы и конкурентов DeepSeek, такие как Grok AI, Claide, Gemini, ChatGPT и многие другие модели ИИ.

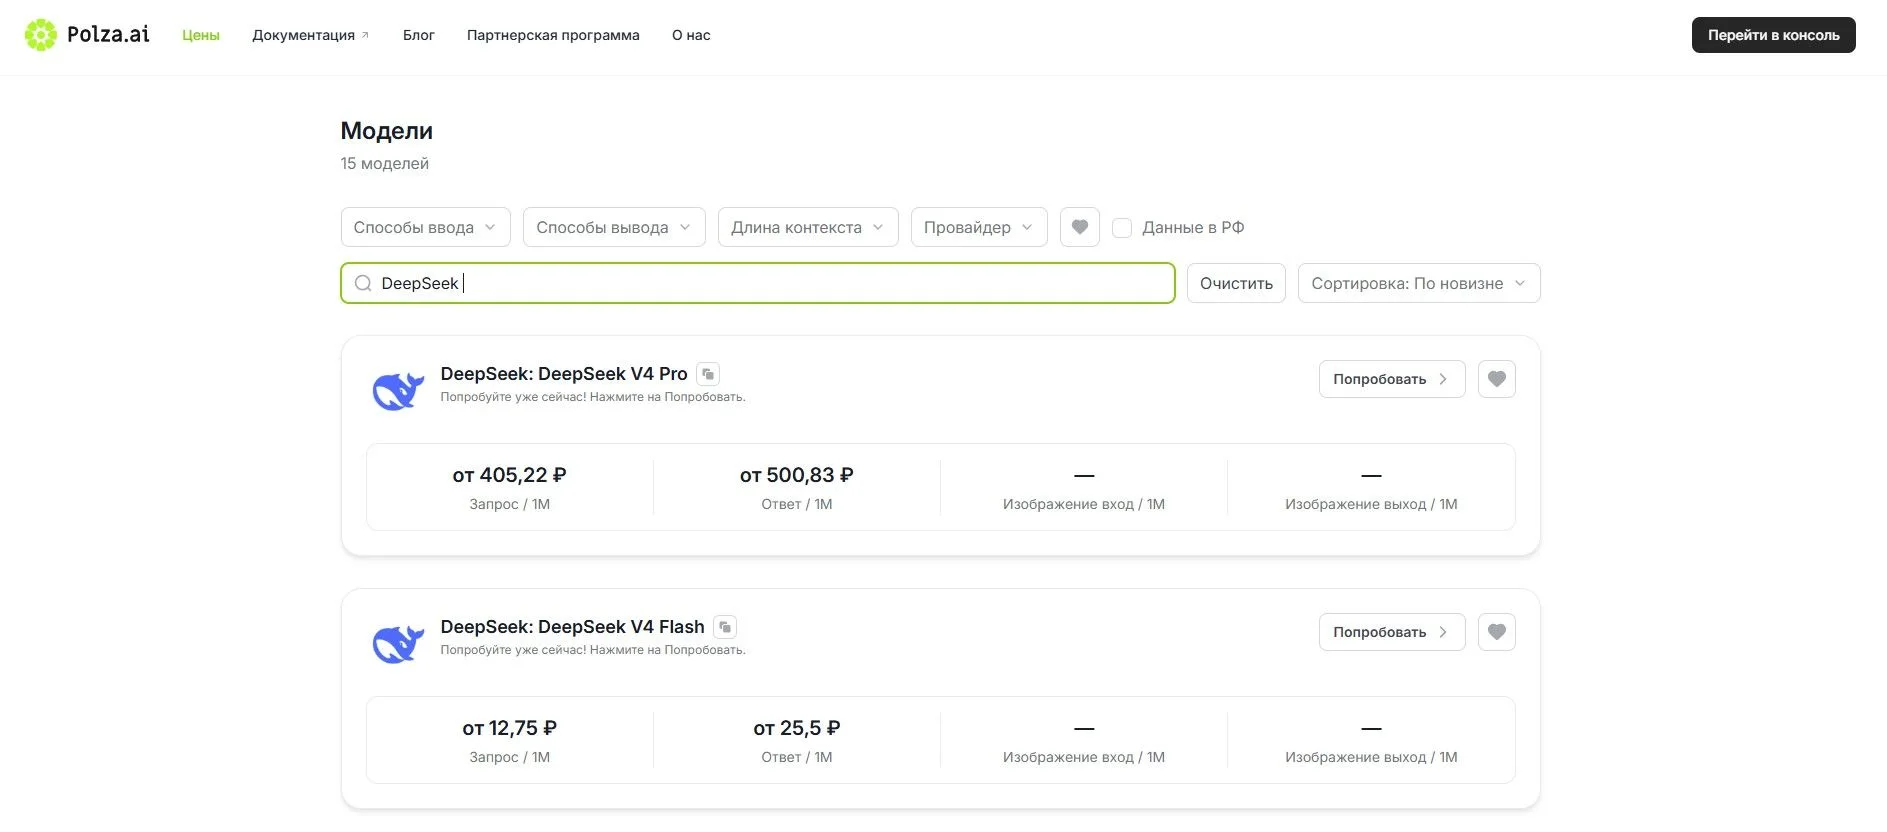
    Кстати, вот Вам мой личный совет, пользуюсь агрегатором polza.ai, там куча моделей помимо DeepSeek по разумным ценам + есть Api для работы.

    • Не реклама если что 😁

    833ce8b0-e5a9-4e7b-8980-a50c6ab20d33-image.jpeg

    Советы по профилактике

    • Используйте DeepSeek в непиковые часы, чтобы избежать перегрузки сети.
    • Регулярно обновляйте свой браузер/приложение до последней версии.
    • Следите за страницей состояния DeepSeek для получения обновлений в режиме реального времени.

    Распространенные причины ошибки DeepSeek «Сервер занят»

    • Высокий объем трафика: Серверы DeepSeek могут быть перегружены в часы пиковой нагрузки или из-за внезапных всплесков активности пользователей, что может привести к временной недоступности.

    • Плановое техническое обслуживание или обновления: Периодическое техническое обслуживание или обновления системы могут временно сделать серверы недоступными, что приведет к появлению сообщения «Сервер занят».

    • Проблемы с сетевым подключением: Нестабильное или медленное интернет-соединение может препятствовать обмену данными между вашим устройством и серверами DeepSeek, вызывая проблемы с доступом.

    • Региональные ограничения или сбои: Локальные сбои, введенные правительством ограничения или неполадки в сети доставки контента (CDN) в определенных регионах могут препятствовать доступу к сервисам DeepSeek.

    • Вредоносные атаки: Кибератаки, такие как распределенные атаки типа «отказ в обслуживании» (DDoS), могут перегрузить серверы DeepSeek чрезмерным трафиком, что приведет к сбоям в работе сервиса.

    Проблема «Сервер занят - попробуйте позже» в DeepSeek может быть вызвана различными факторами, такими как перегрузка сервера, проблемы с подключением или конфликты браузеров.

    Выполнив шаги которые я описал выше по устранению неполадок, вы сможете решить проблему и вернуться к использованию DeepSeek с минимальными перебоями.

    Если проблема сохраняется, лучшим вариантом может быть обращение в службу поддержки или ожидание исправлений на стороне сервера.


    0 0 0 Ответить
  • kirilljsxK
    kirilljsx
    DeepSeek V4 - крупное обновление и что нового

    f465e362-4199-440b-baea-253f37cee095-image.jpeg

    DeepSeek V4 - это не одна модель, а сразу две: V4‑Pro и V4‑Flash. Обе поддерживают до 1 миллиона токенов контекста, обе выложены как open‑weights под лицензией MIT, но на практике между ними огромная разница по требованиям к железу и по тому, насколько они вообще подходят для домашнего запуска.

    Если говорить без маркетинга, то главный вопрос здесь не «насколько DeepSeek V4 умный», а «где это реально можно крутить». По официальному релизу и model card видно, что V4‑Pro - это флагман под тяжёлый reasoning, кодинг и agentic‑сценарии, а V4‑Flash - более компактный и быстрый вариант, который ближе к реальному использованию вне дата‑центра.

    Что такое DeepSeek V4

    DeepSeek V4 Preview был анонсирован как новая открытая линейка моделей с упором на длинный контекст и эффективность на agentic‑нагрузках. В официальном описании компания прямо разделяет семейство на DeepSeek‑V4‑Pro для максимального качества и DeepSeek‑V4‑Flash для скорости, цены и более лёгких сценариев.

    С технической точки зрения обе модели относятся к классу MoE, то есть Mixture‑of‑Experts. Это означает, что общий размер модели очень большой, но на каждом токене активируется только часть параметров, поэтому реальные вычислительные затраты ниже, чем можно было бы ожидать по total‑числу параметров.

    Для пользователя это важно по двум причинам. Во‑первых, large‑scale MoE позволяет сочетать высокий уровень качества с более разумной стоимостью инференса. Во‑вторых, даже при этом размер моделей остаётся настолько большим, что локальный запуск без компромиссов быстро упирается в память и пропускную способность системы.

    Кстати не раз уже говорил, что пользуюсь агрегатором polza.ai там как раз можно пощупать саму модельку или поработать с ней через Api

    Чем отличаются V4‑Pro и V4‑Flash

    По официальным спецификациям DeepSeek‑V4‑Pro имеет 1.6T total параметров и 49B active параметров, а DeepSeek‑V4‑Flash - 284B total и 13B active параметров (Это реально дохрена). При этом обе модели поддерживают контекст длиной до 1M токенов и доступны через API, а также как открытые веса для самостоятельного развертывания.

    Практически разница такая:

    Параметр V4‑Flash V4‑Pro
    Total parameters 284B 1.6T
    Active parameters 13B 49B
    Контекст До 1M токенов До 1M токенов
    Основной сценарий Быстрый inference, чат, суммаризация, routing Сложный reasoning, код, long‑context agents
    Реалистичность локального запуска Частично возможен с компромиссами Практически только серверная/кластерная среда

    V4‑Flash - это модель, которую можно рассматривать как базу для личного ассистента, RAG‑помощника, локального чат‑интерфейса или быстрого инженерного copilot‑сценария. V4‑Pro - это уже история про максимальное качество, тяжелые многошаговые задачи, агентные пайплайны и инфраструктуру, которая стоит далеко за пределами обычного домашнего ПК.


    Что у них под капотом

    Официальные материалы подчеркивают, что ключевой акцент в V4 сделан не только на размере модели, но и на эффективности длинного контекста. В архитектуре используются Compressed Sparse Attention и Heavily Compressed Attention, а в релизе DeepSeek это описано как token‑wise compression и DSA для снижения вычислительных и memory‑затрат на длинных окнах контекста.

    По model card, в режиме 1M токенов DeepSeek‑V4‑Pro требует только 27% single‑token inference FLOPs и 10% KV cache по сравнению с DeepSeek‑V3.2. Это очень важный момент: при работе с длинным контекстом узким местом становится не только сам размер весов, но и объём KV‑кэша, поэтому любые оптимизации внимания напрямую влияют на реальную возможность обслуживать большие диалоги, документы, логи и цепочки agent‑вызовов.

    Кстати я сам фиксил многие вещи уже через DeepSeek V4-flash в связке с редактором ZED - и это просто потрясающе!

    Ещё одна важная деталь - режимы reasoning. И V4‑Pro, и V4‑Flash поддерживают три режима: Non‑think, Think High и Think Max. Это означает, что одну и ту же модель можно использовать как в быстром ежедневном режиме, так и в более «тяжёлом» режиме рассуждений, когда важнее качество ответа, чем скорость.

    На практике это особенно интересно для личного ассистента. В обычном режиме модель может быстро отвечать на рутинные вопросы, а в Think High или Think Max - разбирать код, планировать действия, раскладывать задачу по шагам и работать как более обстоятельный агент.


    Ну и если отвечать коротко потянет ли домашний пк эти модельки:

    • Обычный ноутбук или ПК - только API, облачный доступ или небольшие производные модели/дистилляты.
    • Топовый домашний ПК - потенциально V4‑Flash в квантизованном виде, но с большим объемом RAM и частичным offload.
    • Серверная или кластерная среда - V4‑Pro и полноценные long‑context конфигурации.

    Коротко о главном

    DeepSeek V4 - это одна модель или две?
    Это семейство из двух моделей: DeepSeek‑V4‑Pro и DeepSeek‑V4‑Flash.

    У обеих моделей действительно 1M контекст?
    Да, и в официальном релизе, и в model card для обеих моделей указан контекст до 1 миллиона токенов.

    Чем Pro отличается от Flash на практике?
    Pro ориентирован на максимальное качество, сложный reasoning и agentic‑нагрузки, а Flash - на более быстрый и экономичный inference.

    Можно ли поставить DeepSeek V4 на домашний компьютер?
    V4‑Flash теоретически можно запускать локально в квантизованном виде на очень мощном ПК, а V4‑Pro практически относится к серверному классу развёртывания.

    Подходит ли V4‑Flash для личного ассистента?
    Да, это более реалистичный вариант, чем Pro, если нужен локальный или полу‑локальный ассистент с упором на скорость и разумные требования к инфраструктуре. (Кстати с последними версиями OpenClaw flash версия deepseek стала по умолчанию)

    Какие режимы работы есть у моделей?
    Обе модели поддерживают Non‑think, Think High и Think Max.

    Подходят ли эти модели для кода и агентных задач?
    Да, DeepSeek отдельно продвигает V4 как линейку для coding, long‑context agents, document analysis и tool‑calling сценариев.


    0 0 0 Ответить
Популярные темы:

  • Критическая уязвимость в React.js Next.js (CVE-2025-55182, CVE-2025-66478): Как защитить свой сайт
    AladdinA
    Aladdin
    7
    12
    2.5k

  • Полный гайд по работе с NodeBB CLI
    D
    DeepSeeker
    6
    3
    514

  • for или foreach в javascript: в каких случаях что использовать
    D
    DeepSeeker
    5
    2
    377

  • Подготовка к собесам фронтенд
    Dastan SalmurzaevD
    Dastan Salmurzaev
    5
    5
    610

  • Передача типов в TypeScript в под функции
    kirilljsxK
    kirilljsx
    4
    5
    592

  • Исчерпывающее руководство по конфигурации Nginx
    undefined
    4
    1
    634

  • Проверка стала проще с Zod: как обеспечить точность и качество форм
    kirilljsxK
    kirilljsx
    3
    8
    1.8k

  • Bruno - новый клиент для API (Замена PostMan Insomnia)
    ManulM
    Manul
    3
    2
    2.1k

  • Vue.js и React — необычное сравнение
    D
    DeepSeeker
    3
    10
    1.9k

  • Оптимизация React js приложений. Использование функции debounde()
    ManulM
    Manul
    3
    5
    1.0k

  • Провайдеры в Nest JS - 1.3
    undefined
    3
    1
    571

  • Полный гайд по команде LFTP: Работа с локальными и удалёнными серверами
    undefined
    3
    1
    1.3k

Пользователи в Сети:

Статистика:

7

В сети

524

Пользователи

2.1k

Темы

3.0k

Сообщения

Категории

  • Главная
  • Новости
  • Фронтенд
  • Бекенд
  • Языки программирования

Контакты

  • Сотрудничество
  • info@exlends.com

© 2024 - 2026 ExLends, Inc. Все права защищены.

Политика конфиденциальности
  • Войти

  • Нет учётной записи? Зарегистрироваться

  • Войдите или зарегистрируйтесь для поиска.
  • Первое сообщение
    Последнее сообщение
0
  • Лента
  • Категории
  • Последние
  • Метки
  • Популярные
  • Пользователи
  • Группы